Kurz beantwortet
- Auf der Play-Seite von 20 Minuten steht «Keine Daten erhoben», und auf derselben Seite, dass die App Standortdaten unter anderem für «Werbung oder Marketing» mit anderen Unternehmen teilen kann. Die Datenschutzerklärung von 20 Minuten gilt ausdrücklich auch für die Apps und sagt, dass bei der Nutzung technische Daten wie die IP-Adresse oder eine Geräte-ID erhoben werden.
- Die Datenschutz-Angaben im Play Store macht der Entwickler selbst. Google schreibt, seine Überprüfung sei nicht dazu gedacht, deren Richtigkeit und Vollständigkeit zu prüfen, auch wenn es bei festgestellten Abweichungen Massnahmen ergreifen könne.
- Ich habe die Play-Angaben von 29 Apps grosser Schweizer Marken mit der Datenschutzerklärung derselben Firma verglichen, nach Googles eigenen Definitionen und einer Regel, die ich aufgeschrieben hatte, bevor ich die ganze Stichprobe las. Während der Prüfung habe ich drei Auslegungen dieser Regel ergänzt, und Sanitas zählt erst mit einer davon als Widerspruch. Anschliessend habe ich jeden Widerspruch zugunsten der Firma gegengeprüft und nur gezählt, wenn er hielt.
- Beide Texte waren bei 23 Apps lesbar. Bei 4 davon widersprechen sie sich, bei 9 verneint die Play-Seite weder Weitergabe noch Erhebung, und 10 bleiben unklar. Bei 6 Apps stiess mein automatischer Abruf auf eine Bot-Sperre oder «Access Denied», und ihre Datenschutzerklärungen gingen nicht in die Auswertung ein.
- Ich habe nur diese zwei veröffentlichten Texte verglichen und weder gemessen, was die App tatsächlich sendet, noch beurteilt, ob eine Angabe rechtmässig ist. In fünf Schritten prüfen Sie eine App selbst.
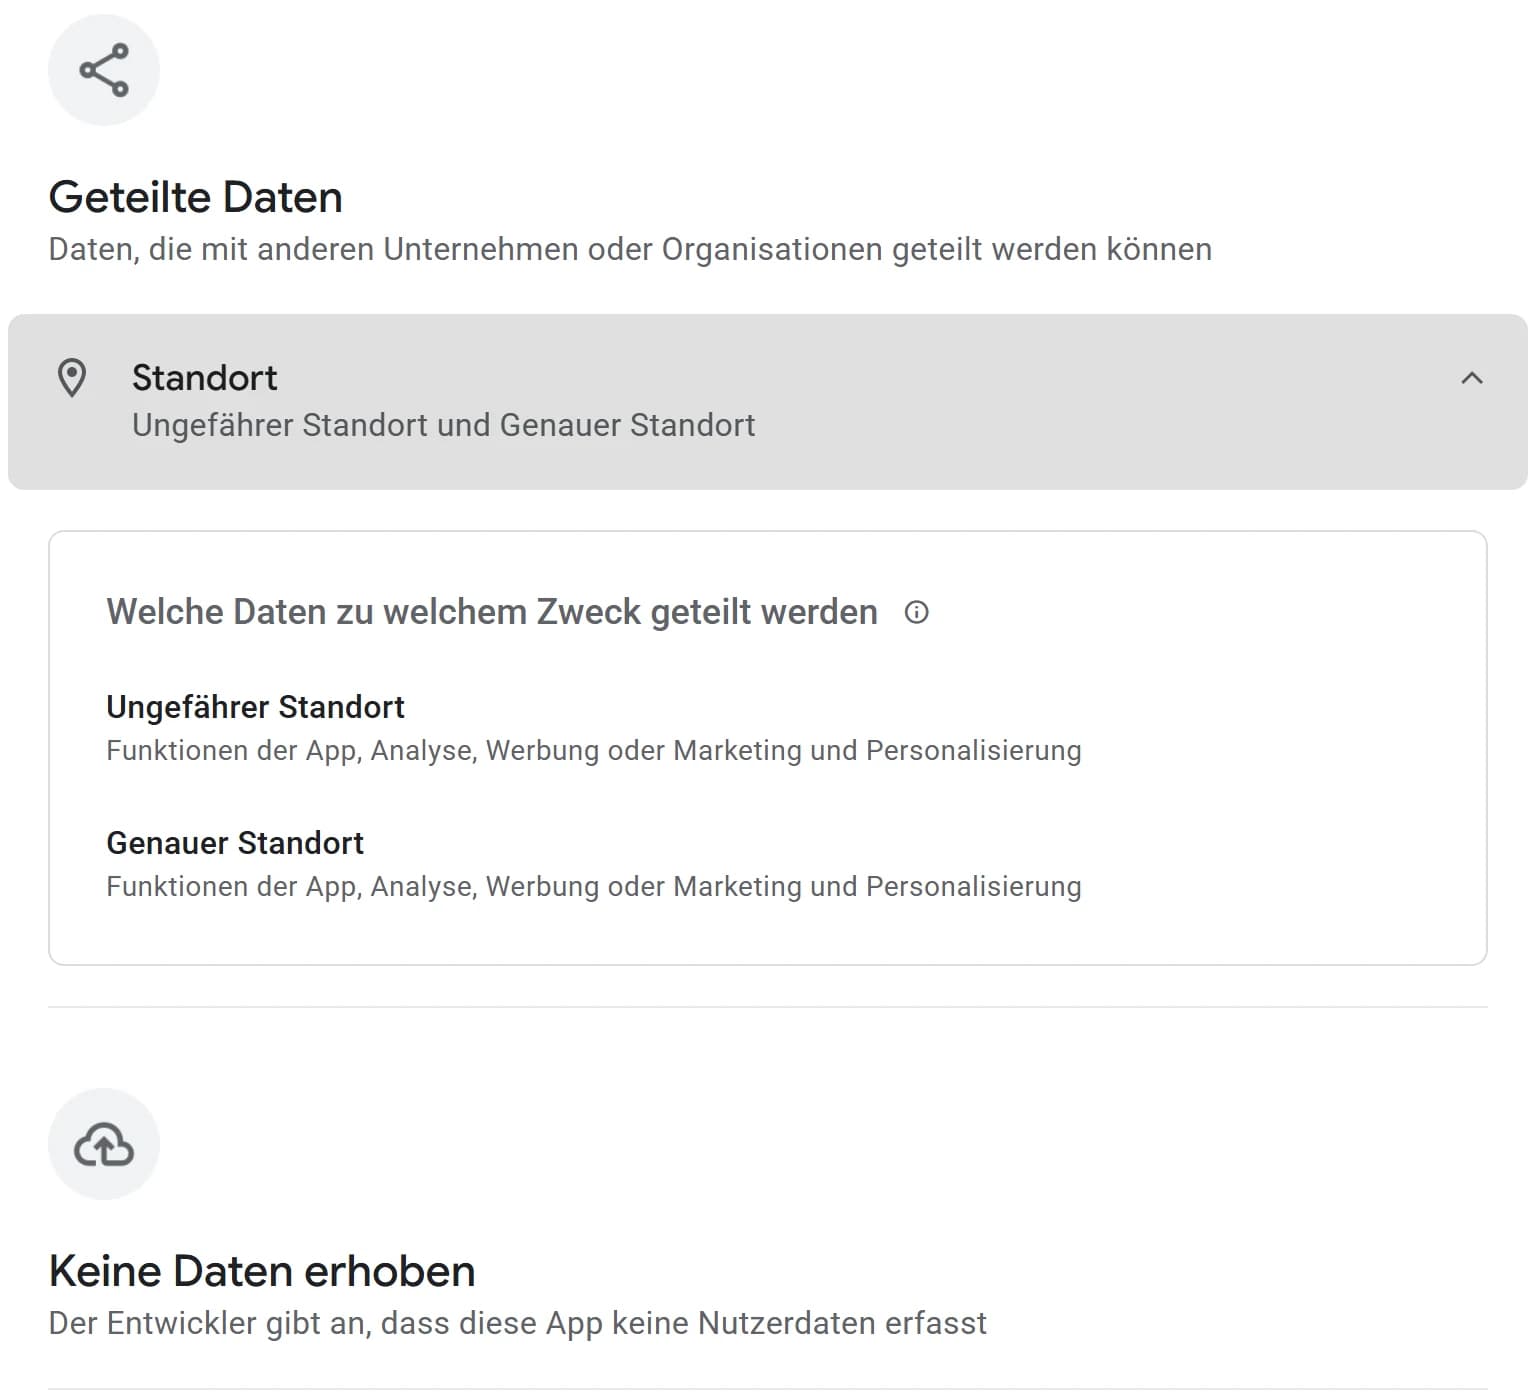
Die Play-Seite «Datensicherheit» der App von 20 Minuten, abgerufen am 29. Oktober 2026, zeigt oben den Block «Geteilte Daten» mit «Standort», als Zweck unter anderem «Werbung oder Marketing». Ein paar Zeilen tiefer steht «Keine Daten erhoben».
Ich wollte wissen, wie oft die Play-Angaben grosser Schweizer Marken der Datenschutzerklärung derselben Firma widersprechen, und habe für 29 Apps beide Texte gegeneinander gelesen.
Ein Satz und sein Gegenteil auf der Play-Seite von 20 Minuten
Was die Play-Seite sagt
Die Seite «Datensicherheit» der App zeigte am 29. Oktober 2026 zwei Blöcke untereinander. Der erste heisst «Geteilte Daten» und hat den Untertitel «Daten, die mit anderen Unternehmen oder Organisationen geteilt werden können». Darin steht «Standort» mit «Ungefährer Standort und Genauer Standort», beide mit dem Zweck «Funktionen der App, Analyse, Werbung oder Marketing und Personalisierung».
Der zweite Block heisst «Keine Daten erhoben», mit dem Satz «Der Entwickler gibt an, dass diese App keine Nutzerdaten erfasst».
Das passt schon für sich nicht zusammen. Weitergabe heisst bei Google, dass «die von Ihrer App erhobenen Nutzerdaten an einen Dritten übertragen werden». Teilt die App den Standort, erhebt sie ihn nach dieser Definition auch. Laut Google zählt allerdings auch eine Übergabe direkt auf dem Gerät an eine andere App als Weitergabe, obwohl die Daten das Gerät dabei nicht verlassen.
Was die Datenschutzerklärung von 20 Minuten sagt
Der Store-Eintrag verlinkt unter «App-Unterstützung» die Datenschutzerklärung von 20 Minuten in der Fassung vom 29. Januar 2026. Sie gilt nach eigenem Wortlaut «für alle Nutzer unserer Webseiten, Portale, mobilen Applikationen und Social Media-Auftritte». In Abschnitt 3.6 steht «Wenn Sie unsere digitalen Angebote nutzen, erheben wir bestimmte technische Daten wie z.B. Ihre IP-Adresse oder eine Geräte-ID.»
Ein Cookie-Dokument, auf das die Erklärung verweist, ist für die App noch deutlicher. «Falls Sie unsere Mobile-Applikationen verwenden, können wir über GPS-Signaldaten Informationen über den Standort Ihres Mobilegeräts erfassen», steht dort, mit Längen- und Breitengrad. Laut demselben Dokument kann 20 Minuten Dienste anderer Unternehmen innerhalb und ausserhalb der TX Group nutzen und die Standortdaten an diese Unternehmen weitergeben. Dabei verlassen die Daten das Gerät, anders als bei einer Übergabe an eine andere App.
Die stärkste Lesart zugunsten von 20 Minuten stützt sich auf eine Regel von Google. Daten, die eine App nur kurz im Arbeitsspeicher verarbeitet, um eine einzelne Anfrage zu beantworten, muss sie auf der Play-Seite nicht angeben. Die Erklärung beschreibt aber gespeicherte Log-Daten, genutzt für Statistik und Sicherheit, zum Wiedererkennen von Geräten und für Profile. Damit hält diese Lesart nicht. Ich gebe die Belastbarkeit jedes Widerspruchs in den drei Stufen knapp, hoch und sehr hoch an. Bei diesem Befund ist sie sehr hoch, wobei ich nicht gemessen habe, ob und was die App tatsächlich sendet.
Was Googles Formular verlangt und wer es prüft
Erheben und Weitergeben nach Googles Worten
Die Begriffe stehen in der Play Console-Hilfe für Entwickler. Erhebung «bedeutet, dass Daten aus Ihrer App übertragen werden und das Gerät eines Nutzers verlassen». Das gilt auch für Daten, die SDKs senden (fertige Bausteine anderer Firmen in der App), «unabhängig davon, ob Daten an Sie oder den Server eines Drittanbieters gesendet werden».
Weitergabe heisst, dass erhobene Nutzerdaten an einen Dritten gehen. Dritter ist laut Google jede Organisation, die weder der Erstanbieter noch einer seiner Dienstanbieter ist, und Erstanbieter ist in der Regel, wer die App veröffentlicht und im Store-Eintrag steht. Eine Gesellschaft aus demselben Konzern zähle ich darum als Dritten, wenn sie die Daten für eigene Zwecke nutzt.
Die vier Ausnahmen
Vier Fälle gelten bei Google nicht als Weitergabe:
- Dienstanbieter, die Daten «im Auftrag des Entwicklers und auf Grundlage der Weisungen des Entwicklers» verarbeiten
- Übertragungen aus rechtlichen Gründen
- Übertragungen, die der Nutzer selbst auslöst, und Übertragungen nach einer deutlichen Offenlegung mit Einwilligung in der App
- vollständig anonymisierte Daten
Die erste Ausnahme ist eng. Laut Google dürfen Dienstanbieter Nutzerdaten «nur in Ihrem Namen verarbeiten». Baut ein SDK-Anbieter aus den Daten einer App Werbeprofile für mehrere Kunden, ist er kein Dienstanbieter mehr, und die Übertragung ist eine Weitergabe.
Wer die Angaben prüft
Der Entwickler macht die Angaben selbst. Im Store-Eintrag von 20 Minuten steht dazu, die Informationen «wurden vom Entwickler zur Verfügung gestellt und können jederzeit von ihm geändert werden». Google schreibt den Entwicklern «Sie allein sind dafür verantwortlich, vollständige und korrekte Angaben im Store-Eintrag Ihrer App bei Google Play zu machen». Und weiter heisst es «Die Überprüfung durch Google ist nicht dazu gedacht, die Richtigkeit und Vollständigkeit Ihrer Erklärungen zur Datensicherheit zu prüfen.» Gleich danach schreibt Google, gewisse Abweichungen könnten zwar festgestellt werden und Massnahmen zur Durchsetzung nach sich ziehen, alle nötigen Informationen habe aber nur der Entwickler.
Die Mozilla Foundation hat im Februar 2023 die Play-Angaben der je 20 beliebtesten Gratis- und Bezahl-Apps mit deren Datenschutzerklärungen verglichen. Bei fast 80 % der 40 Apps fand sie Abweichungen, 16 bewertete sie als schlecht und 15 als verbesserungsbedürftig.
Benjamin Altpeter von Datenanfragen.de hat neben den Play-Angaben auch den Datenverkehr von Apps untersucht. Im September 2022 wertete er die Angaben von 43'927 Apps aus, und von den Apps mit Angabe sagten 29,8 %, sie würden weder Daten teilen noch erheben. Bei den 500 Top-Apps schnitt er den Datenverkehr je eine Minute lang in einem Emulator (einem nachgebildeten Android-Gerät am Computer) mit. Das gelang bei 442 Apps, und mehr als ein Viertel dieser 442 Apps sendete Tracking-Daten, die in der Play-Angabe fehlten.
Die einzige der drei Prüfungen aus der Schweiz ist eine Analyse von SRF. Sie fand im Februar 2025 Hunderte Gratis-Apps, die im Play Store angeben, «keine Standorte zu erheben oder mit Werbekunden zu teilen», und deren Daten trotzdem bei Datenhändlern landeten. Ich habe keine Schweizer Prüfung gefunden, die Play-Angaben mit der Datenschutzerklärung derselben Firma vergleicht.
So habe ich 29 Schweizer Apps verglichen
Stichprobe und Regel
Am 28. Oktober 2026 habe ich die Regel aufgeschrieben, bevor ich die Angaben der ganzen Stichprobe gelesen hatte. Die Stichprobe umfasst 30 bekannte Schweizer Konsummarken aus Verkehr, Detailhandel, Zahlungen, Banken, Telekom, Medien, Krankenkassen sowie Vergleichs- und Inserateplattformen. Je Marke zählt die Haupt-App für Konsumentinnen und Konsumenten, die die Firma selbst herausgibt, ohne Ersatz durch eine Nebenversion.
Ich habe eine Marke nur dann aus der Stichprobe genommen, wenn ich beim Suchen ihrer App einen Grund dafür festhielt. So schied SWISS aus, denn als Herausgeberin nennt Play die Lufthansa Group Digital Hangar GmbH, nicht die Swiss International Air Lines. Es blieben 29 Apps.
Zwei Arten von Widerspruch
Ich zähle einen Widerspruch bei der Weitergabe, wenn Play sagt, die App gebe keine Daten an Dritte weiter, und die Erklärung einen Empfänger nennt, der die Daten für eigene Zwecke nutzt, Profile über mehrere Apps bildet oder ein Werbenetz ist. Bei der Erhebung ist es ein Widerspruch, wenn Play sagt, die App erhebe keine Nutzerdaten, und die Erklärung Daten nennt, die bei der Nutzung der App anfallen, etwa Kennungen, die IP-Adresse oder Nutzungsdaten.
Die Erklärung muss dabei die App erfassen, nicht nur die Website. Eine Erklärung für die ganze Firma reicht nur, wenn sie einen Bezug zur App hat, also einen Abschnitt über Apps, einen genannten Baustein wie Firebase oder einen Geltungssatz mit mobilen Apps. Auch dann muss die Stelle mit dem Empfänger Daten betreffen, die die App erhebt. Eine Gruppenregel (ein allgemeiner Satz, nach dem Konzernfirmen Daten nutzen können) reicht allein nicht.
Ein Widerspruch braucht beide Sätze im Wortlaut, also die Play-Zeile und die Stelle aus der Erklärung. Im Zweifel gilt das Ergebnis als unklar. Ich habe drei Auslegungen der Regel erst während der Prüfung am 29. Oktober 2026 festgehalten, nämlich zu Konzernfirmen mit eigenen Zwecken, zur Frage, ob die Empfänger-Stelle Daten aus der App betrifft, und zur Gruppenregel. Mit der ersten wurde Sanitas zum Widerspruch, mit der dritten fiel der Treffer bei Denner im Abgleich mit der Migros-App weg.
Gegenprüfung zugunsten der Firma
Danach habe ich jeden Widerspruch und jedes Ergebnis ohne Widerspruch ein zweites Mal geprüft. Bei einem Widerspruch suchte ich dabei nach Gründen, die die Firma entlasten, also nach einer der vier Ausnahmen, nach einem Geltungsbereich, der die App nicht erfasst, oder nach einer Lesart, unter der beide Texte stimmen. Bei einem Ergebnis ohne Widerspruch suchte ich umgekehrt nach einem übersehenen Widerspruch. Zuletzt habe ich die Ergebnisse von Migros und Denner, die unter derselben Erklärung laufen, gegeneinander abgeglichen, ebenso die von 20 Minuten und dem Tages-Anzeiger, die dieselbe Vorlage nutzen.
Ich habe nur gezählt, was diese Prüfung überstanden hat. Hielt ein Ergebnis nicht, wurde es unklar, und den Grund habe ich festgehalten. Jede Seite, auf die sich ein Ergebnis stützt, liegt als Kopie mit Abrufzeit vor, und jedes Zitat habe ich gegen diese Kopie geprüft. Die deutschen Play-Zeilen in diesem Beitrag habe ich am 29. Oktober 2026 erneut abgerufen und im Wortlaut gespeichert.
Das Ergebnis: 4 Widersprüche unter 23 lesbaren Paaren
| Ergebnis | Anzahl | Apps |
|---|---|---|
| Widerspruch | 4 | 20 Minuten (Erhebung, Belastbarkeit sehr hoch), Sanitas (Weitergabe, Belastbarkeit hoch), PostFinance (Weitergabe, Belastbarkeit knapp), Tages-Anzeiger (Weitergabe, Belastbarkeit knapp) |
| Kein Widerspruch nach meiner Regel | 9 | Die Post, Ricardo, tutti.ch, Sunrise, NZZ, watson, Helsana, SWICA, Homegate |
| Unklar | 10 | SBB, ZVV, Migros, Denner, TWINT, Raiffeisen, Zürcher Kantonalbank, Swisscom, Salt, CSS |
| Nicht messbar | 6 | Coop, Galaxus, UBS, SRF, Blick, comparis.ch |
| Ausgeschieden | 1 | SWISS |
Mit den fast 80 % bei Mozilla lassen sich die 4 Widersprüche bei 23 lesbaren Paaren nicht vergleichen. Mozilla zählte Abweichungen jeder Art, ich nur eine Verneinung auf der Play-Seite, die die Erklärung derselben Firma widerlegt und die eine Gegenprüfung zugunsten der Firma übersteht.
Je höher die Belastbarkeit, desto schwerer könnte die Firma den Widerspruch mit der stärksten Lesart zu ihren Gunsten noch auflösen. Knapp heisst, der Widerspruch hält, aber mit dieser Lesart liesse er sich fast auflösen.
Alle vier Widersprüche hängen an einer Verneinung auf der Play-Seite. Bei den neun Apps ohne Widerspruch verneint Play nichts, die Seite gibt an, dass Daten geteilt werden, und listet, was erhoben wird. «Kein Widerspruch» heisst darum nur, dass meine Regel nicht greift.
Bei Sanitas, PostFinance und Tages-Anzeiger stand am 29. Oktober 2026 wörtlich dieselbe Verneinung auf der Play-Seite, «Keine Daten werden mit Drittunternehmen oder -organisationen geteilt» und darunter «Laut Entwickler gibt diese App Nutzerdaten nicht an andere Unternehmen oder Organisationen weiter.»
Sanitas
Die Datenschutzerklärung zu Kundenportal und App, die der Store-Eintrag verlinkt, ist auf Englisch. In Abschnitt 8 schreibt Sanitas, die anderen Gesellschaften der Sanitas-Gruppe könnten die Daten aus Portal und App «in ihrem eigenen Interesse» nutzen, insbesondere für eine «individuelle und personalisierte Analyse des Nutzerverhaltens» und für «Direktmarketing» (meine Übersetzung). In Abschnitt 4 nennt die Erklärung die Sanitas Grundversicherungen AG und die Sanitas Privatversicherungen AG als Versicherungsträger der Gruppe. Herausgeberin der App ist die Sanitas Management AG.
Die Erklärung sagt in Abschnitt 7.4 auch, Daten würden nicht an Dritte für deren eigene Zwecke weitergegeben. Mit Dritten meint sie dort Firmen ausserhalb der Gruppe. Nach meiner Auslegung von Googles Definition sind die Schwestergesellschaften trotzdem Dritte, denn sie nutzen die Daten im eigenen Interesse und sind weder Herausgeberin noch Dienstanbieter. Abschnitt 8 verweist ausdrücklich auf die Daten, die die Erklärung für Portal und App aufzählt, und ist damit mehr als eine blosse Gruppenregel. Ich stufe die Belastbarkeit hier als hoch ein.
PostFinance
Die Erklärung von PostFinance sagt in Abschnitt 11, der sich auf «das E-Finance und die PostFinance App» bezieht, dass Google in der App die Tracking-Funktionen des Firebase SDK einsetzt. Google sei dabei Auftragsbearbeiter für Berichte und Auswertungen, bearbeite die erhobenen Daten aber «auch zur Verbesserung seiner Produkte und Services». Für diese eigenen Zwecke fällt Google in der PostFinance App darum nicht unter die Ausnahme für Dienstanbieter.
Im selben Absatz steht auch, die IP-Adresse werde vor der Weiterleitung in die USA gekürzt und PostFinance übermittle Google keine Daten, die Google mit Kundinnen und Kunden verbinden kann. Für Googles Ausnahme für anonymisierte Daten reicht das nicht, denn laut demselben Abschnitt geht für jedes Gerät eine individuelle Zahl an den Server des SDK-Anbieters, und Nutzer werden so bei jedem Zugriff individualisiert.
Google Play, PostFinance, «Datensicherheit», abgerufen am 29.10.2026
Keine Daten werden mit Drittunternehmen oder -organisationen geteilt
Laut Entwickler gibt diese App Nutzerdaten nicht an andere Unternehmen oder Organisationen weiter.

PostFinance, Datenschutzerklärung, Abschnitt 11 (Letzte Aktualisierung: März 2026)
Die folgenden Ausführungen beziehen sich auf das E-Finance und die PostFinance App.
[…]
Dazu setzt Google Cookies (E-Finance und Website) und die in der Firebase SDK enthaltenen Tracking-Funktionen (PostFinance App) ein.
[…]
Google liefert uns auf Basis der erhobenen Nutzerdaten Berichte und Auswertungen und ist in diesem Sinne unser Auftragsbearbeiter.
Google bearbeitet die erhobenen Daten auch zur Verbesserung seiner Produkte und Services.
Laut der Hilfe zu Google Analytics nutzt Google mit der Datenfreigabe Daten auch für eigene Zwecke. Dieselbe Hilfe schreibt, dass sich diese Freigabe nicht einschalten lässt, wenn eine Auswertung in Google Analytics der Branche Finanzen zugeordnet ist. Öffentlich ist nicht bekannt, welcher Branche PostFinance seine Auswertung zuordnet. Steht sie unter Finanzen, nutzt Google die Daten womöglich nicht für eigene Zwecke, auch wenn die Erklärung das schreibt. Der Befund stützt sich auf das, was die Erklärung sagt, und wegen der offenen Zuordnung bewerte ich seine Belastbarkeit als knapp.
Tages-Anzeiger
In Abschnitt 7 der Erklärung des Tages-Anzeigers, Fassung vom 1. Januar 2026, steht «Eine Weitergabe an Unternehmen der TX Group sowie weitere angeschlossene Unternehmen kann ferner auch stattfinden, wenn wir im Rahmen der TX Daten-Angebote die Personalisierung von Marketingaktivitäten, die Entwicklung und Verbesserung von Angeboten oder Bemühungen zur Betrugs- und Missbrauchsprävention unterstützen.»
Die Erklärung verbindet diese Angebote über zwei Querverweise mit der App. Abschnitt 3.4 nennt Daten, die «über die Installation und Verwendung von mobilen Apps» anfallen, und Abschnitt 1 sagt «Bei der Verwendung unserer digitalen Angebote werden auch Personendaten im Rahmen der TX Daten-Angebote bearbeitet.» Ich hatte noch einen zweiten Beleg aus den Cookie-Hinweisen, habe ihn nach der Gegenprüfung aber nicht gezählt, weil der Absatz zu Google dort nur von Websites spricht. Die eigene Seite zu den TX Daten-Angeboten zeigte eine Bot-Sperre.
Tages-Anzeiger und 20 Minuten nutzen dieselbe Vorlage der TX Group, und der Satz aus Abschnitt 7 steht in beiden Erklärungen. Trotzdem werte ich ihn verschieden. Laut Play gibt die TX Group AG die App von 20 Minuten selbst heraus, die Tamedia Publikationen Deutschschweiz AG die App des Tages-Anzeigers. Derselbe Satz kann darum bei 20 Minuten eine Bearbeitung durch die Herausgeberin selbst sein und beim Tages-Anzeiger eine Weitergabe.
Der Befund bei 20 Minuten betrifft dagegen die Erhebung und stützt sich auf andere Stellen und eine andere Play-Zeile. Beim Tages-Anzeiger nennt kein Satz die App direkt neben den Empfängern, und das macht den Befund knapp.
Denner: der Treffer, der im Abgleich wegfiel
Denner übernimmt die Datenschutzerklärung der Migros-Gruppe vollständig. Nach der Gegenprüfung stand bei Denner zunächst ein Widerspruch, mit Gesellschaften der Migros-Gruppe als Empfängern. Im Abgleich mit der Migros-App, die unter derselben Erklärung läuft, fiel er weg. Die Gruppenregel sagt nur, dass Daten an andere Migros-Firmen gehen können, und nicht, ob Daten aus der Denner-App tatsächlich dorthin gehen.
Denners eigene Einwilligung für die Analyse des Kundenverhaltens und Direktmarketing durch alle Unternehmen der Migros-Gruppe steht im Bestellabschluss des Webshops auf denner.ch. Keine der Seiten, die ich gespeichert habe, verbindet sie mit der App. Das liesse sich mit einer Installation der App oder einem Mitschnitt ihres Datenverkehrs klären. Denner zählt darum als unklar.
Warum 10 unklar und 6 nicht messbar sind
Bei den zehn unklaren Apps kehren diese Gründe wieder:
- eine Einwilligung, die laut Erklärung oder Geschäftsbedingungen nötig ist und die nur ein Bildschirm in der App belegen könnte (SBB, Raiffeisen)
- eine rechtliche Grundlage oder eine gemeinsame Verantwortung mehrerer Transportunternehmen für die Daten im Direkten Verkehr, dem gemeinsamen Tarifsystem des öffentlichen Verkehrs (ZVV)
- Empfänger, die laut Erklärung im Auftrag der Firma arbeiten (TWINT, Zürcher Kantonalbank)
- eine Gruppenregel ohne Beleg, dass sie Daten aus der App erfasst (Migros, Denner)
- Empfängerkategorien ohne Bezug zu den Daten der App (Swisscom, Salt, CSS)
Mein automatischer Abruf kam bei Coop, Galaxus, UBS, SRF, Blick und comparis.ch nicht an die Datenschutzerklärung heran, weil die Seite eine Bot-Sperre oder «Access Denied» zeigte. Das sagt nichts darüber, ob sich die Seite in Ihrem Browser öffnet. Ich umgehe diese Sperren nicht, und keine dieser sechs Erklärungen ging in die Auswertung ein.
Die umgekehrte Richtung
Bei watson und Helsana verneint die Erklärung, was Play angibt. Auch die Erklärung der NZZ enthält eine Verneinung, ihre Ausnahmen erlauben aber auch die Weitergabe an Dritte für deren eigene Zwecke. Bei Sunrise meldet Play den Standort als für Analyse geteilt, und die Erklärung schränkt seine Nutzung ein. Ich habe diese Fälle nicht als Widerspruch gezählt, weil die Regel eine Verneinung auf der Play-Seite verlangt.
Was dieser Vergleich nicht misst
Ich habe zwei veröffentlichte Texte derselben Firma verglichen (die Play-Angabe und die Datenschutzerklärung) und den Datenverkehr der 29 Apps nicht mitgeschnitten. Damit messe ich nicht, was eine App tatsächlich sendet, und urteile nicht darüber, ob eine Angabe rechtmässig ist. Ich habe keine der Firmen um eine Stellungnahme gebeten.
Um zu sehen, was eine App sendet, braucht es einen Mitschnitt ihres Datenverkehrs, so wie ihn Datenanfragen.de 2022 für 442 Apps gemacht hat.
An meinem eigenen Fernseher habe ich direkt am Gerät nachgesehen. In Smart-TV und Datenschutz: Tracking abschalten habe ich aufgeschrieben, welche Dienste dort liefen und worauf sie zugreifen durften.
In fünf Schritten selbst prüfen
1. Die Play-Angaben öffnen und datieren
Laut der Google Play-Hilfe tippen Sie auf die App, finden unter «Datensicherheit» eine Zusammenfassung und tippen für mehr auf «Details ansehen». Notieren Sie die Zeile zur Weitergabe und die Zeile zur Erhebung mit dem Datum. Der Entwickler kann sie jederzeit ändern, ein Screenshot hält fest, was am Tag Ihrer Prüfung galt.
2. Die Play-Seite gegen sich selbst lesen
Steht «Keine Daten erhoben» neben einem Block mit geteilten Daten, widerspricht sich die Seite selbst, sofern die App die Daten nicht direkt auf dem Gerät an eine andere App übergibt. So war es bei 20 Minuten.
3. Die verlinkte Datenschutzerklärung öffnen und den Geltungsbereich prüfen
Nehmen Sie den Link im Store-Eintrag unter «App-Unterstützung», nicht eine Seite, die Sie selbst gesucht haben. Er führt zur Erklärung, auf die sich der Entwickler beruft. Einen Bezug zur App hat sie, wenn sie einen Abschnitt über Apps hat, einen Baustein wie Firebase nennt oder in einem Geltungssatz «mobilen Applikationen» aufführt. Fehlt alles davon, lässt sich die Erklärung nicht sicher auf die App beziehen.
4. Die Empfänger-Stelle suchen und neben die Play-Zeile legen
Suchen Sie in der Erklärung nach «weitergeben», «Dritte», «Gruppe», «eigene Zwecke», «Werbung», «Firebase» und «Google». Die Stelle muss Daten betreffen, die die App erhebt. Kopieren Sie dann beide Sätze wörtlich untereinander, die Play-Zeile und die Stelle aus der Erklärung.
5. Zugunsten der Firma gegenlesen
Gehen Sie die vier Ausnahmen durch. Arbeitet der Empfänger laut Erklärung nur im Auftrag der Firma, verlangt sie eine Einwilligung in der App, geht es um eine Übertragung aus rechtlichen Gründen oder um anonymisierte Daten, kann die Play-Zeile stimmen. Die zwei Texte allein zeigen nicht, ob sie stimmt, und das Ergebnis ist unklar. Bei mir blieben zehn der 23 lesbaren Paare unklar, nicht alle wegen einer Ausnahme. Greift keine der Ausnahmen, haben Sie einen Widerspruch zwischen zwei Texten gefunden, der über den Datenfluss selbst nichts sagt.
Was ich einer Firma mit eigener App rate
Nach diesem Vergleich muss eine Firma aus meiner Sicht jede Verneinung im Play-Formular vor dem Absenden gegen die eigene Datenschutzerklärung lesen, «Keine Daten erhoben» ebenso wie «Keine Daten werden mit Drittunternehmen oder -organisationen geteilt». Eine Verneinung gehört nur ins Formular, wenn die Erklärung sie für die App samt allen eingebauten SDKs bestätigt.
Ich rate darum, das Play-Formular und die Datenschutzerklärung im selben Durchgang von derselben Person prüfen zu lassen, bei jedem neuen SDK und bei jeder neuen Version der App. Die Erklärung braucht einen eigenen Abschnitt für die App, der die eingebauten Bausteine und ihre Empfänger beim Namen nennt. Fehlt er, können auch Kundinnen und Kunden, die selbst nachsehen, die Erklärung oft nicht sicher auf die App beziehen.
Die eigene App gegen die eigene Erklärung lesen
Legen Sie die Play-Angabe Ihrer App, die Datenschutzerklärung und die Liste der eingebauten Bausteine nebeneinander und suchen Sie zu jedem Baustein die Stelle in der Erklärung, die ihn nennt. Für Ihre Website können Sie mit dem Website-Check anfangen.
Häufige Fragen
Stimmen die Datenschutz-Angaben im Play Store?
In meiner Stichprobe widersprachen sich Play-Angabe und Datenschutzerklärung bei 4 von 23 Apps, deren beide Texte lesbar waren, bei 10 weiteren blieb es unklar. Laut Google ist seine Überprüfung nicht dafür da, die Richtigkeit und Vollständigkeit der Angaben zu prüfen, auch wenn Google bei einer festgestellten Abweichung Massnahmen ergreifen könne.
Welche Apps sammeln Daten?
Nach Googles Definition erhebt eine App Daten, sobald Daten das Gerät verlassen, auch wenn ein eingebautes SDK sie sendet. In meiner Stichprobe geben die neun Apps ohne Widerspruch, darunter Die Post, Ricardo und SWICA, auf der Play-Seite selbst an, dass sie Daten teilen, und listen, was sie erheben. Bei 20 Minuten steht dagegen «Keine Daten erhoben», obwohl die Erklärung die IP-Adresse und eine Geräte-ID nennt.
Heisst ein Widerspruch, dass die App meine Daten weitergibt?
Nein. Ich habe die Play-Angabe neben die Datenschutzerklärung gelegt. Bei PostFinance etwa sagt die Erklärung, dass Google Daten aus der App auch für eigene Produkte bearbeitet, während sich diese Nutzung laut Google gar nicht einschalten lässt, wenn eine Auswertung in Google Analytics der Branche Finanzen zugeordnet ist. Die Zuordnung von PostFinance ist öffentlich nicht bekannt. Ein Mitschnitt des Verkehrs würde zeigen, ob Daten fliessen, und ich habe für diesen Vergleich nichts mitgeschnitten.
Ist so ein Widerspruch ein Verstoss gegen den Datenschutz?
Darüber urteile ich in diesem Vergleich nicht.
Warum fehlen Coop, Galaxus oder UBS im Ergebnis?
Bei diesen drei scheiterte mein automatischer Abruf der Datenschutzerklärung an einer Bot-Sperre oder «Access Denied», ebenso bei SRF, Blick und comparis.ch. Darum sind diese sechs Apps nicht messbar.